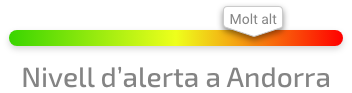
A causa de l’increment recent d’activitat maliciosa dirigida a infraestructures crítiques, serveis essencials i ciutadania, així com l’aparició de noves vulnerabilitats explotades activament en el context global, el nivell d’alerta en ciberseguretat s’ha elevat de «alt» a «molt alt». Aquesta decisió respon a l’evolució del context de risc i la necessitat de reforçar les mesures de vigilància, prevenció i resposta.
Actualitat
Molt de compte amb les gangues del Black Friday: aquestes són les estafes més habituals
Botigues falses, missatges fraudulents d'empreses de paqueteria, ofertes massa bones per ser veritat... El Black Friday 2026 ja ha arrencat. Si bé és cert que hauria de ser el divendres 27, des de principis [...]
El teu Smart TV pot continuar rastrejant-te, encara que li ordenis explícitament que no ho faci
Un estudi demostra que fabricants com Vizio ignoren els ajustaments de privadesa de l'usuari, i se sumen a les polèmiques recents per la recol·lecció massiva de dades en marques com ara Samsung i LG. [...]
S’explota una fallada de seguretat a Web3Auth per robar criptomonedes de Keplr; el proveïdor buida altres carteres per seguretat.
Un atacant ha robat fons d'alguns usuaris que havien configurat la seva cartera de criptomonedes Keplr mitjançant el seu compte de Google o Apple. Keplr utilitza els serveis de l'empresa Web3Auth per a la [...]
Els hackers russos que van atacar supermercats europeus amenacen les infraestructures crítiques
Dos grups prorussos s'atribueixen els ciberatacs que han alterat els sistemes de refrigeració de centenars de supermercats europeus i adverteixen que els seus pròxims objectius seran instal·lacions crítiques, com ara centrals elèctriques, plantes industrials [...]
Alertes
Obtingueu informació sobre els esdeveniments i incidents més rellevants en l’àmbit de la ciberseguretat, de manera que es pugui prevenir i respondre adequadament si es veu afectat.
Vulnerabilitat d’injecció de comandaments del sistema operatiu que afecta l’Adobe Experience Manager (AEM)
CVE-2026-103848 CRÍTIC (10,0) CVSS3: 0,0 Adobe Experience Manager es veu afectat per una vulnerabilitat de neutralització inadequada d'elements especials utilitzats en un comandament del sistema operatiu («injecció de comandaments del SO»), [...]
Vulnerabilitat crítica de seguretat descoberta al producte Workflow de Oracle E-Business Suite (EBS), concretament al component Workflow Notification Mailer.
CVE-2026-101809 CRÍTIC (10,0) CVSS3: 0,0 Vulnerabilitat al producte Workflow d'Oracle E-Business Suite (component: Workflow Notification Mailer). Les versions compatibles afectades són la 12.2.3 a la 12.2.15. Es tracta d'una vulnerabilitat fàcil [...]
Vulnerabilitat al nucli de Linux (Linux kernel) relacionada amb el controlador de xarxa
CVE-2024-56719 CRÍTIC (10,0) CVSS3: 0,0 Al nucli Linux, s'ha resolt la següent vulnerabilitat: net: stmmac: correcció de l'ús de l'API DMA per a TSO que provocava un «oops». El commit 66600fac7a98 [...]
Vulnerabilitat crítica que afecta el motor d’autenticació (Authentication Engine) d’Oracle Access Manager (part d’Oracle Fusion Middleware)
CVE-2026-87337 CRÍTIC (10,0) CVSS3: 0,0 Vulnerabilitat al producte Oracle Access Manager d'Oracle Fusion Middleware (component: Authentication Engine). Les versions compatibles afectades són la 12.2.1.4.0 i la 14.1.2.1.0. Es tracta d'una vulnerabilitat [...]